知らない誰かが、社内を歩いている
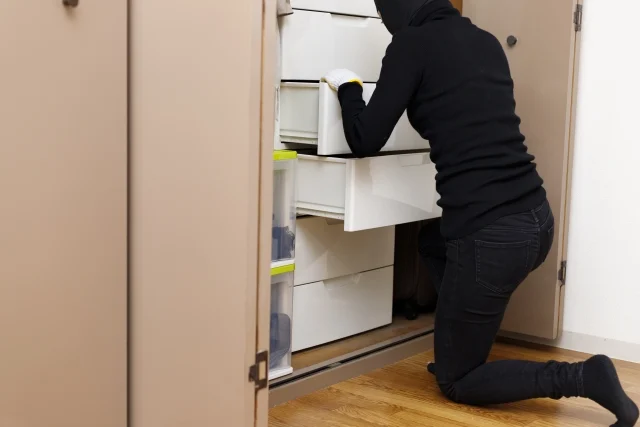
もし、見知らぬ人が会社に入り込み、誰にも気づかれずに社内を歩き回っていたら、どう思いますか?
実は、これと似たことが企業のネットワークでも起きています。しかも、社員が気づかないうちに。
入口を守るだけでは十分ではない
多くの企業では、UTMを導入し、外部からの不正アクセスを防いでいます。これは、建物の入口に鍵をかけ、警備員を配置するようなものです。
しかし、入口を突破された後はどうでしょうか。社内のパソコンやサーバー同士が自由に通信できる環境では、侵入者が一台のパソコンを足がかりに、ほかのシステムへ侵入する可能性があります。
入口には厳重な鍵があるのに、建物の中の部屋には鍵がない。そんな状態です。
サイバー攻撃は経営リスク
サイバー攻撃の手法は巧妙化し、最近ではAIによる攻撃が日常茶飯事です。どれほど対策を強化しても、AIの前では侵入の可能性をゼロにはできません。そして、被害が社内全体に広がれば、単なるITトラブルでは済まなくなります。
顧客情報や契約情報の流出、機密情報の漏洩、生産ラインの停止。業務の停止だけでなく、取引先からの信用低下や損害賠償など、企業経営そのものに影響を及ぼす可能性があります。
社内にも鍵をかける−−マイクロセグメンテーション
だからこそ、侵入を防ぐ対策に加え、万一侵入されても被害が広がらない仕組みが必要です。例えば、経理部門のパソコンが製造部門のシステムにアクセスする必要がなければ、その通信を制限します。
社内ネットワークを細かく分離し、必要な通信だけを許可する。これを「マイクロセグメンテーション」と呼びます。一部の端末が侵害されても、被害の拡大を抑え、事業への影響を小さくすることを目指す考え方です。
セキュリティは経営判断
セキュリティ対策は、担当社員や外部業者だけに任せておけばよい問題ではありません。どの情報やシステムを優先して守るのか。万一の際に、どの業務を止めずに維持するのか。
これらは、事業の重要性や経営への影響を理解している経営者が判断すべきことです。
情報セキュリティの目的は、パソコンやサーバーを守ることではありません。企業の事業活動と信用を守ることです。
侵入を防ぐことに加え、侵入されても事業を止めないための備えを整える。それが、これからの経営に求められるセキュリティ対策です。